
fogping
A lightweight SmokePing-like tool for Linux, packaged in a single Go binary with a Web UI for target management—deployed in 30 seconds
- 84
- Go
- Apache-2.0
- 8 h ago
Watch top network traffic, ClickHouse-based NetFlow/sFlow collector,No ELK,deployed in 30 seconds
Repo githubflyideas/ntop2, read from GitHub 1 min ago. githubflyideas has not joined Take My Repo.
githubflyideas/ntop2 is a public repo on GitHub by githubflyideas. Watch top network traffic, ClickHouse-based NetFlow/sFlow collector,No ELK,deployed in 30 seconds. It declares the Apache-2.0 license on GitHub. It is written mainly in Go, has 0 stars and last changed on 2026-11-20. Nobody has reviewed it on Take My Repo yet, which says nothing about its quality. Read from GitHub on 2026-11-20.
一个文件夹,解压就能跑。不用装数据库,不用搭 Elasticsearch,不用写一行配置。
Ntop2 把交换机、路由器、防火墙报上来的流量记录(sFlow / NetFlow / IPFIX) 变成一眼能看懂的图表:谁在用带宽、流量去了哪、用的什么应用、有没有机器在 和黑名单上的地址通信。

| 你想知道 | 在哪里看 |
|---|---|
| 这周带宽被谁占了? | Hosts —— 按客户端 / 服务端排出的 Top 主机,点一下看它都在访问什么 |
| 流量都花在什么业务上? | 服务、Conversations —— 按应用、按服务端口、按网段的流向图 |
| 有没有员工电脑在往境外传数据? | Dashboard → 威胁情报命中 —— 和黑名单地址通信的内网主机,主动外传标红 |
| 流量来自 / 去往哪些国家和运营商? | ASN / Country —— 世界地图 + 国家 / 运营商榜单,内网流量自动排除 |
| 出口线路跑满了吗?数据准不准? | 接口 —— 每条线路的带宽利用率,和设备自报的计数器对账 |
| 设备到底有没有在往这边发数据? | 实时 —— 几秒内就能看到,并直接告诉你配置哪里不对 |
不需要交换机,不需要管理员权限,一台 Linux 或 Mac 就行。演示模式会生成 一家虚构公司一周的真实感流量:上下班的高峰、每晚的异地备份,还藏了两次 "安全事件"等你去发现。
Linux(x86 服务器、虚拟机)
curl -L -o ntop2.tar.gz https://github.com/githubflyideas/ntop2/releases/latest/download/ntop2-linux-amd64.tar.gz
tar xzf ntop2.tar.gz && cd ntop2-linux-amd64
./ntop2 -input demo user=admin passwd=换成你的密码
Mac(Apple 芯片)
curl -L -o ntop2.tar.gz https://github.com/githubflyideas/ntop2/releases/latest/download/ntop2-darwin-arm64.tar.gz
tar xzf ntop2.tar.gz
xattr -dr com.apple.quarantine ntop2-darwin-arm64    # 解除 macOS 的下载隔离,必须做
cd ntop2-darwin-arm64
./ntop2 -input demo user=admin passwd=换成你的密码
ARM 服务器把网址里的
linux-amd64换成linux-arm64;Intel 芯片的 Mac 换成darwin-amd64。
看到这一行就好了(第一次大约一分半钟):
demo: 回填完成,8350000 条流记录
浏览器打开 http://这台机器的IP:8090(本机就是 http://127.0.0.1:8090),
用上面设置的账号密码登录,左上角时间选 「最近 7 天」。
演示数据写在独立的库里,之后接入真实设备时不会混在一起。
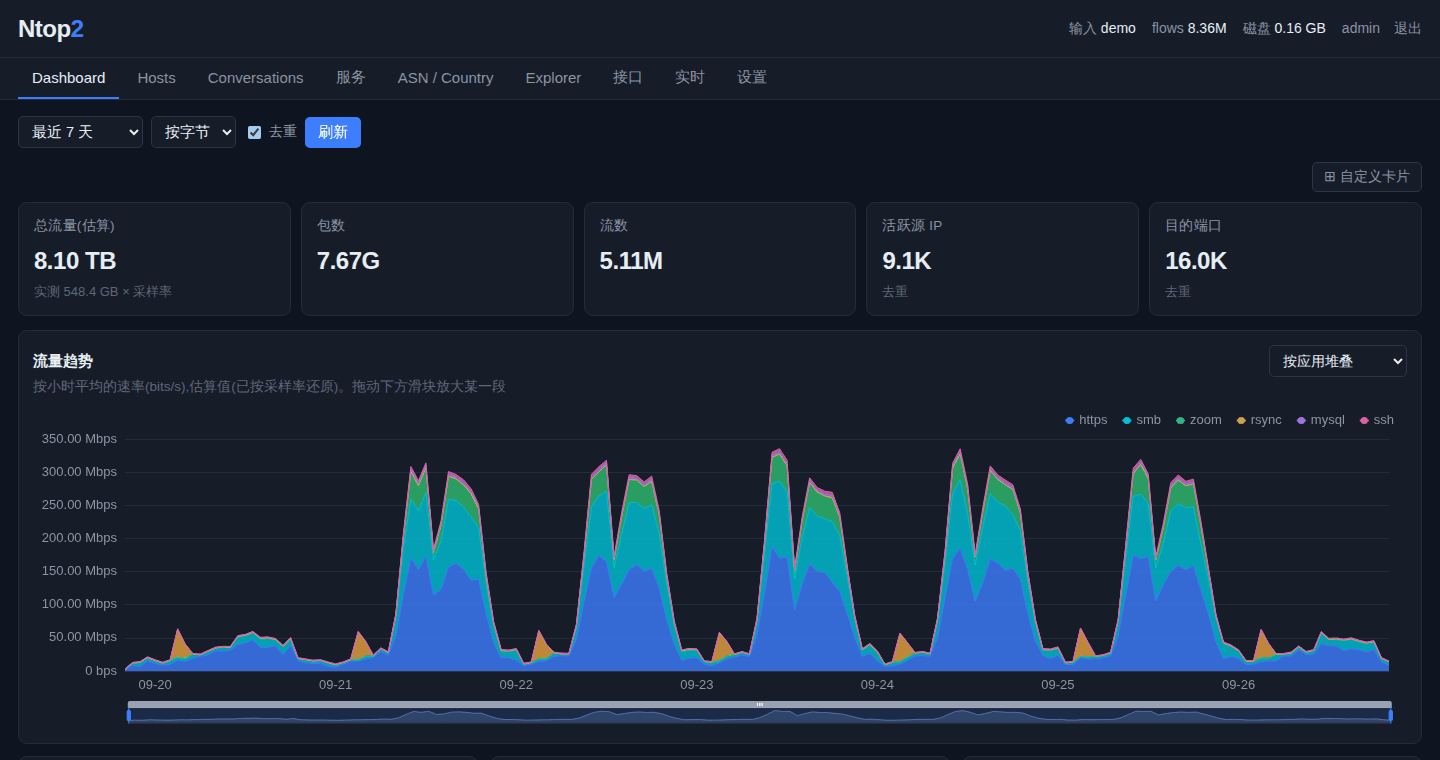
Dashboard:一周的流量曲线,工作日的高峰、午休的低谷、凌晨的备份一目了然。 路由器把同一份流量入向、出向各报了一遍,Ntop2 自动只算一次(不去重的话 总流量是 13 TB 而不是 8 TB),多数同类产品不会替你处理这件事。
Dashboard → 威胁情报命中:第一行标红,一台办公电脑前天下午向一个 C2 服务器传了 8 GB 数据。

点这台电脑的 IP 下钻:它访问的第一个对端就是那个俄罗斯地址,端口、应用、 国家全都摆在眼前。

Conversations:桑基图直观展示"哪个部门 → 用什么应用 → 去了哪里"。

Discover:像 Kibana 一样一条条翻原始流记录,搜索框里写
dst_port:443 -application:dns,点任意字段值旁的 +/− 收窄。页面底部的
「采集自检」 不查数据库,几秒内告诉你数据是否在进来,还会指出配置有问题
的设备并给出修改命令。

Ntop2 支持三种接法,可以同时开多种。
| 你的情况 | 用哪种 | 启动命令 |
|---|---|---|
| 交换机支持 sFlow(华为、H3C、锐捷、Arista 等多数交换机) | sFlow | ./ntop2 -input sflow |
| 路由器 / 防火墙支持 NetFlow v9(Cisco、华为、H3C、Juniper 等) | NetFlow v9 | ./ntop2 -input netflow9 |
| 设备支持 IPFIX | IPFIX | ./ntop2 -input ipfix |
| 只想看这一台服务器自己的流量 | 本机抓包 | sudo ./ntop2 -iface eth0 |
多种一起开:./ntop2 -input sflow,netflow9 user=admin passwd=你的密码。
每种来源各存一份,在界面左上角切换。
需要告诉设备三件事:Ntop2 这台机器的 IP、端口、采样率。
| 协议 | Ntop2 默认端口 |
|---|---|
| sFlow | UDP 6343 |
| NetFlow v9 | UDP 2055 |
| IPFIX | UDP 4739 |
下面是几种常见设备的参考配置(192.168.1.100 换成 Ntop2 机器的 IP,
接口名换成你的上联口)。不同型号、不同版本的命令会有差异,以设备手册为准。
ip flow-export version 9
ip flow-export destination 192.168.1.100 2055
ip flow-cache timeout active 1
interface GigabitEthernet0/0
 ip flow ingress
ip netstream export version 9
ip netstream export host 192.168.1.100 2055
ip netstream timeout active 1
interface GigabitEthernet0/0/1
 ip netstream inbound
sflow agent ip 192.168.1.1
sflow collector 1 ip 192.168.1.100 port 6343
interface GigabitEthernet1/0/1
 sflow sampling-rate 4096
 sflow flow collector 1
三个小建议:
timeout active 1)。设得太长,长连接会
攒到最后一次性上报,图上出现凭空的尖峰。Ntop2 的采集自检发现这种情况会直接提醒你。./ntop2 -input netflow9 user=admin passwd=你的密码
打开界面的 「Discover」 页,展开底部的 「采集自检」:
netflow9。在 「设置 → 网络台账」 里把网段、设备、接口的名字填上,报表上就不再是一串 数字,而是"办公网"、"服务器区"、"电信出口":
网段  10.10.0.0/16    办公网    上海
网段  10.20.0.0/24    服务器区
网段  203.0.113.0/24  "DMZ 官网"
设备  1  核心路由器
接口  1  2  电信出口 1G
每行一条,# 开头是注释;名字里有空格时用双引号括起来。
富化库不用手动装:第一次启动时自动下载 iptoasn(ASN / 国家 / 组织,地图和
运营商榜单靠它)和 Feodo C2 名单("威胁情报命中"卡片靠它),之后每天自动更新。
都是免费数据源,不用注册,但需要这台机器能访问外网;内网环境用
-enrich-auto=false -ip2asn 本地文件,或先在能上网的机器上跑一次,再把数据目录拷过去。
需要什么样的机器? Linux(内核 3.2 以上,x86 服务器要支持 SSE4.2,近十年的 CPU 都满足)或 macOS。 建议 4 GB 内存以上,磁盘预留 1 GB 给程序本身,再加上数据的空间。
数据占多少磁盘?存多久?
很省:演示里一周 835 万条流量记录只占 0.16 GB。明细默认存 90 天
(-retention-days 180 可以改),按小时 / 5 分钟汇总的统计存一年。
会影响网络或设备性能吗? 不会。设备只是把流量记录复制一份发过来,Ntop2 只收不发,也不在网络路径上。 采样率合适的话,设备的额外负担可以忽略。
安全吗?谁能看到这些数据? 所有数据只存在你自己的机器上,不上传任何地方。界面必须登录;不设密码时,程序 会生成一个随机密码打印在启动日志里,不会裸奔。
怎么让它一直在后台跑?
最简单的是 nohup ./ntop2 -input netflow9 user=admin passwd=你的密码 &。
要开机自启,请运维同事参照 技术手册 配成系统服务。
怎么停止 / 卸载?
前台运行按 Ctrl+C。卸载就是把整个文件夹删掉,不会在系统里留下任何东西。
支持 Windows 吗? 目前不支持直接在 Windows 上运行,请用一台 Linux 服务器或虚拟机。
从旧版本升级会丢数据吗? 不会。新版本第一次启动时会自动把旧数据迁移到新格式,中途断了重启会接着做, 旧数据也会保留一份备份。开始前会检查磁盘空间,不够会明确提示而不是硬来。
收费吗? 开源软件,Apache-2.0 许可,免费使用。
许可:Apache-2.0
githubflyideas/ntop2 is a public repo on GitHub by githubflyideas. Watch top network traffic, ClickHouse-based NetFlow/sFlow collector,No ELK,deployed in 30 seconds.
It declares the Apache-2.0 license on GitHub.
Its maker has not tagged a system, so it is unknown here. Its README says what it needs.
Open "Take it" on its page: Take My Repo writes an install plan for your machine and hands it to your AI agent (Claude Code, Codex or Cursor), which asks you before each step. Take My Repo has not tested it on any machine.
Its last change on GitHub was on 2026-11-20. Take My Repo does not judge from that whether it is maintained.
Nobody has reviewed it on Take My Repo yet, which says nothing about its quality.
A lightweight SmokePing-like tool for Linux, packaged in a single Go binary with a Web UI for target management—deployed in 30 seconds
A lightweight network traffic analyzer with built-in sFlow/NetFlow/IPFIX/pcap support for Windows, macOS, and Linux. Dual TUI/ WebUI, and i18n support in a single binary, deployed in 30 seconds.
Uptime monitoring with multi-node clustering and high availability, multi-user teams, status pages and a full API — one file that scales from a single machine to a cluster, nothing to migrate.
A lightweight sFlow analyzer for VyOS . Dual TUI/ WebUI.deployed in 30 seconds.
A lightweight SmokePing-like tool for Win/macOS/Linux with custom logos & i18n support—the cross-platform edition of FogPing, deployable in 30 seconds.
Δ Single-host performance regression scope — A/B window diff & trends, One Go binary